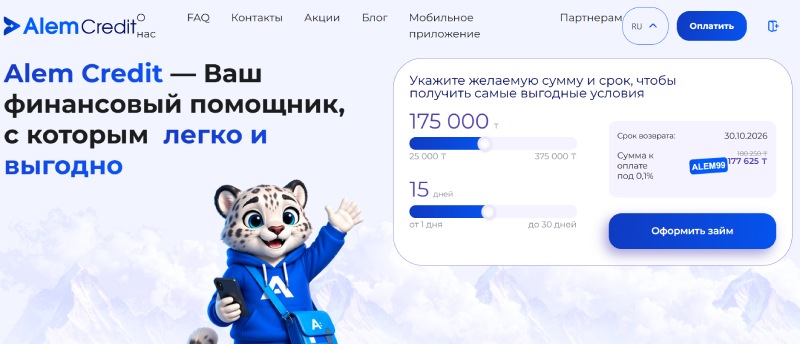
Масштабное расследование деятельности псевдофинансовой организации Alem Credit, также известной как «АлемКредит», вскрыло глубоко эшелонированную мошенническую схему, действующую на территории Республики Казахстан. Злоумышленники развернули разветвленную сеть сетевых ресурсов и фишинговых платформ, включая домены:
- alem-credit.net;
- alem-credit.net;
- lk.alemcredit.net;
- lk.alemcredit.net;
- alemllend.com;
- alemllend.com;
- alem-credit.org;
- alem-credit.org;
- alemcredit.club;
- alemcredit.club;
С их помощью организаторы незаконной схемы выстроили конвейер по выдаче кабальных займов, систематическому сбору конфиденциальных персональных данных граждан и последующему жесткому вымогательству денежных средств под видом исполнения долговых обязательств.
Архитектура и детальная механика работы мошеннической сети
Деятельность криминальной структуры изначально выстраивалась на агрессивном и изощренном маркетинге в социальных сетях и мессенджерах. Потенциальным клиентам, оказавшимся в сложной финансовой ситуации, транслировались привлекательные рекламные офферы: обещания мгновенных займов в цифровых активах и криптовалюте, минимальные процентные ставки от 0,1%, полное отсутствие бюрократических проверок кредитной истории и отсутствие звонков родственникам или работодателям. Однако за этой тщательно выстроенной иллюзией доступных денег скрывался технологичный механизм финансового обмана и грабежа.
- Иллюзия криптовалютных займов: Гражданам заявляли, что они оформляют современную ссуду в цифровой валюте, но на выходе все условия трансформировались в жесткие долговые обязательства в национальной валюте (тенге) на крайне невыгодных условиях.
- Кабинетная ловушка: Авторизуясь на платформе через личные кабинеты, заемщики подписывали электронные соглашения, составленные мелким шрифтом, где фиксировались скрытые комиссии, огромные ежедневные пени и кабальные штрафы.
- Усеченное получение средств: Запрашиваемые суммы никогда не поступали на счета жертв в полном объеме. Под предлогом комиссий за транзакции, страхования рисков и активации аккаунта до 30–50% запрашиваемой суммы удерживалось организаторами еще на этапе выдачи кредита.
- Транзитные финансовые потоки: Все денежные переводы, комиссии и выплаты по псевдокредитам шли через многоступенчатые цепочки подставных банковских карт, принадлежащих дропперам, что существенно затрудняло оперативное отслеживание криминальных доходов.
Ниже представлена сводная таблица ключевых элементов инфраструктуры и их назначение в мошеннической схеме:
| Структурный элемент сети | Функциональное назначение | Выявленные нарушения и особенности |
| alem-credit.net, alem-credit.net | Основной посадочный лендинг | Реклама несуществующих льготных займов, размещение фальшивых лицензий |
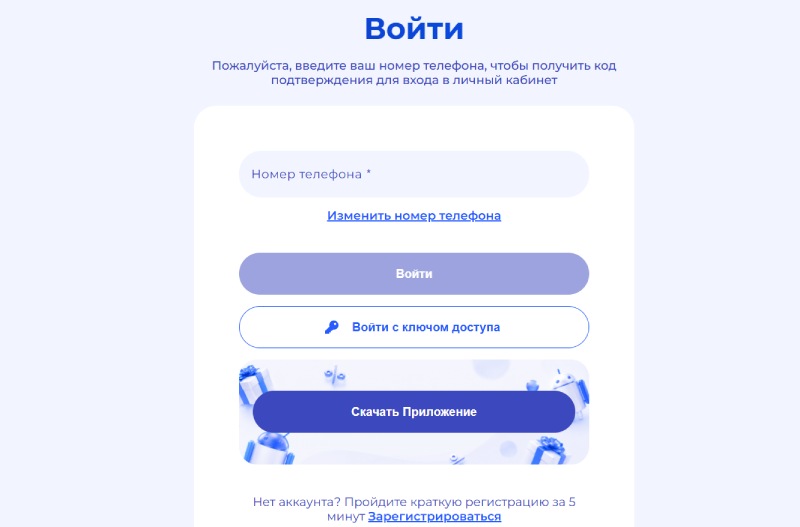
| lk.alemcredit.netlk., alemcredit.net | Авторизация и личный кабинет пользователя | Сбор паспортных данных, подписание электронных кабальных соглашений |
| alemllend.com, alemllend.com | Технический резервный домен | Обеспечение обхода блокировок регуляторов и непрерывности работы мошенников |
| alem-credit.org, alem-credit.org, alemcredit.club, alemcredit.club | Дополнительные зеркала сайта | Распределение трафика из социальных сетей и таргетированной рекламы |
| Рекламные интеграции в соцсетях | Первичный охват аудитории | Обеспечение притока новых жертв с помощью заниженных процентных ставок |
Масштаб деятельности и факты официального следствия
В ходе оперативно-розыскных мероприятий правоохранительные органы Республики Казахстан пресекли незаконную деятельность данной организации, возбудив уголовные дела по фактам мошенничества в особо крупном размере. Следственные действия выявили сложную паутину из 8 юридических лиц и 7 физических лиц, которые использовались для транзита, отмывания и обналичивания похищенных средств.
Особое внимание в ходе обысков у организаторов схемы привлегло специализированное техническое оборудование: были изъяты мощные SIM-боксы и тысячи SIM-карт. Данный аппаратный комплекс применялся злоумышленниками не только для массовой регистрации фейковых аккаунтов на маркетплейсах займов, но и для реализации масштабных кампаний по автоматической рассылке SMS-угроз, спама и психологическому давлению на должников.
Ниже приведена таблица участников и задействованных элементов инфраструктуры финансовой пирамиды:
| Категория объектов расследования | Выявленное количество / объем | Характер задействования в схеме |
| Задействованные юридические лица | 8 субъектов | Легализация преступных доходов, заключение фиктивных договоров |
| Подставные физические лица | 7 субъектов | Управление транзитными счетами, дропперская деятельность |
| Техническое оборудование | SIM-боксы, пулы SIM-карт | Массовые рассылки SMS, автоматический обзвон должников, спам |
| Основные доменные имена | Более 5 активных зеркал | Удержание клиентского трафика в обход блокировок интернет-провайдеров |
Методы психологического давления и шантажа заемщиков
Когда жертвы осознавали масштабы обмана и отказывались платить начисленные из воздуха астрономические суммы, организация переходила к методам откровенного криминального террора. Давление оказывалось круглосуточно по нескольким каналам связи, разрушая социальные связи и психоэмоциональное состояние людей.
- Сфабрикованные обвинения в уголовных преступлениях: Через автоматизированные рассылки с SIM-боксов должникам направлялись уведомления о якобы возбужденных в отношении них уголовных делах по статьям Уголовного кодекса РК за мошенничество перед кредитной организацией.
- Шантаж персональными данными: Коллекторы угрожали публикацией интимных или компрометирующих фотографий в социальных сетях, а также рассылкой личных данных всем контактам из телефонной книги жертвы.
Также использовались боты и кол-центры, осуществляющие непрерывные звонки родственникам, коллегам и руководству пострадавших с требованиями оказать влияние на выплату долга.
Реальные истории пострадавших
Публичные площадки и антимошеннические сообщества зафиксировали десятки историй людей, чья жизнь превратилась в кошмар после взаимодействия с данной структурой.
- История 1: Пострадавшая столкнулась с тем, что первоначально одобренная небольшая сумма за короткий срок за счет скрытых штрафов трансформировалась в неподъемный долг, при этом сотрудники сервиса начали угрожать ее близким родственникам.
- Прецедент 2: Гражданка указала на фальсификацию электронных подписей в личном кабинете. После попытки отказаться от кабальных условий на ее имя начали оформлять микрокредиты в сторонних МФО, используя похищенные при первичной верификации данные.
- Свидетельство 3: Заемщица описала практику непрерывных психологических атак, когда в течение дня поступали сотни звонков с угрозами физической расправы и распространения ложной информации по месту работы.
Ниже представлен перечень основных инструментов шантажа, применяемых организаторами:
- Массовая рассылка ложных SMS-уведомлений об уголовном преследовании.
- Психологическое давление на несовершеннолетних детей и пожилых родственников заемщиков.
- Угрозы публичного унижения в социальных сетях и рабочих чатах.
- Требования перевода средств исключительно на личные карты дропперов.
Деятельность сети Alem Credit демонстрирует опасную эволюцию современных цифровых афер, где классическое ростовщичество соединяется с методами киберпреступности и психологического террора. Столкнувшись с подобными структурами, гражданам необходимо не поддаваться на запугивания, оперативно фиксировать все доказательства вымогательства и незамедлительно обращаться в правоохранительные органы для защиты своих прав.
Заключение и выводы
Анализ противоправной деятельности псевдокредитной сети «Алем Кредит» ярко иллюстрирует всю степень угрозы, которую несут современные нелегальные финансовые платформы для граждан. Организаторы схемы сумели выстроить сложный конвейер, объединяющий элементы фишинга, кабального ростовщичества, киберпреступности и жесткого психологического террора. Масштабные расследования правоохранительных органов Республики Казахстан подтверждают, что за красивыми обещаниями скрывались масштабные хищения, использование подставных дропперских счетов и многомиллионные махинации с персональными данными доверчивых пользователей.
Столкнувшись с подобными мошенническими структурами, важно помнить, что любые угрозы уголовным преследованием со стороны псевдокредиторов являются незаконными и сфабрикованными. Своевременное обращение в правоохранительные органы, блокировка компрометированных карт и фиксация всех фактов вымогательства позволяют эффективно противостоять преступникам и защитить свои законные права.